
2026-11-12 17:01:45
微软针对 Windows 11 补丁 KB5132061 安装失败问题发布了修复说明。受影响的用户无需手动下载额外补丁,系统将自动在后台完成修复。
微软表示修复将通过 Windows Update 服务自动下发。只要设备连接互联网并使用设置应用中的更新功能,分辨率将在后台运行。所有受影响设备应在 2026 年 11 月 11 日太平洋时间上午 10 点后 24 至 48 小时内收到修复。

该补丁于近期发布至Windows 11 26H2、25H2 和 24H2三个版本。大量用户在下载和安装过程中遇到问题,部分用户找到了替代修复方案。
管理员需要注意 PowerShell 脚本和 NTLM 强化相关的变更。如果 48 小时后仍遇到安装问题,建议访问 Windows Help and Learning 或联系微软支持寻求协助。
此次同时确认即将发布的 eMudhra 证书补丁也将通过相同方式交付,本次不会像上次那样推送单独更新。
via Neowin
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论
2026-11-12 15:01:45
微软确认将于2026年11月16日面向Windows 10与Windows 11推送eMudhra证书相关补丁更新。此次更新采用自动交付机制,绝大多数用户无需手动下载安装即可生效。
此次更新源于此前暴露的eMudhra CA(证书颁发机构)安全事件。2026年10月28日,微软已通过KB5134133和KB5134134两款OOC更新移除了7个eMudhra根证书。本次更新将进一步处理剩余证书,全面解除对eMudhra证书的默认信任。
eMudhra是一家总部位于印度的数字身份认证公司,其颁发的SSL/TLS证书被用于验证网站安全性及建立浏览器与服务器的加密连接。事件中涉及的17个根证书已被微软判定存在安全隐患。
对于普通Windows设备,新的更新将通过Windows设备使用的HTTP端点自动下发,用于更新证书信任列表。微软表示受支持的设备只要能够访问该端点即可自动接收更改,无需用户手动下载安装累积更新包。该过程依托Automatic Root Certificates Update机制运行,该机制会定期联系Windows Update检查Certificate Trust List(CTL)变更。
更新获取地址为ctldl.windowsupdate.com端点,支持HTTP协议通信,同时兼容HTTPS和TLS 1.2。该功能默认启用,微软建议保持开启状态以便设备及时获取最新证书信任信息。
Edge浏览器和WebView2的运行环境更新路径有所不同。微软称变更将通过PKI Metadata组件进行投递,该组件每隔10小时检查一次更新,并在每次应用启动后执行同步。这意味着用户无需升级Edge新版本即可获得证书信任列表的变更。
针对处于隔离网络环境的组织,微软提供了替代方案。管理员可通过组策略将自动更新机制重定向至托管已更新CTL文件的内部文件服务器或Web服务器。使用certutil -syncWithWU命令可将内部文件与微软服务器进行同步,随后在企业域内分发给所有联网机器。
管理员还可以独立管理可信与不可信证书列表,根据组织需求添加或删除特定根证书。若完全禁用自动根证书更新功能,系统将可能继续信任已被微软判定为不安全的证书,带来安全风险。
拥有Microsoft 365 Admin Center权限的管理员可在门户查看官方消息通知,公告编号为MC1529467。该通知详细记录了本次更新的实施时间、影响范围及技术细节。
via Neowin
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论
2026-11-12 14:36:33
微软推出 Bing AI Search Choice 浏览器扩展,为用户提供控制 AI 生成答案的功能选项。该扩展允许用户在 Chrome 和 Edge 浏览器中切换 AI 响应模式,但安装过程会将 Bing 自动设为默认搜索引擎。
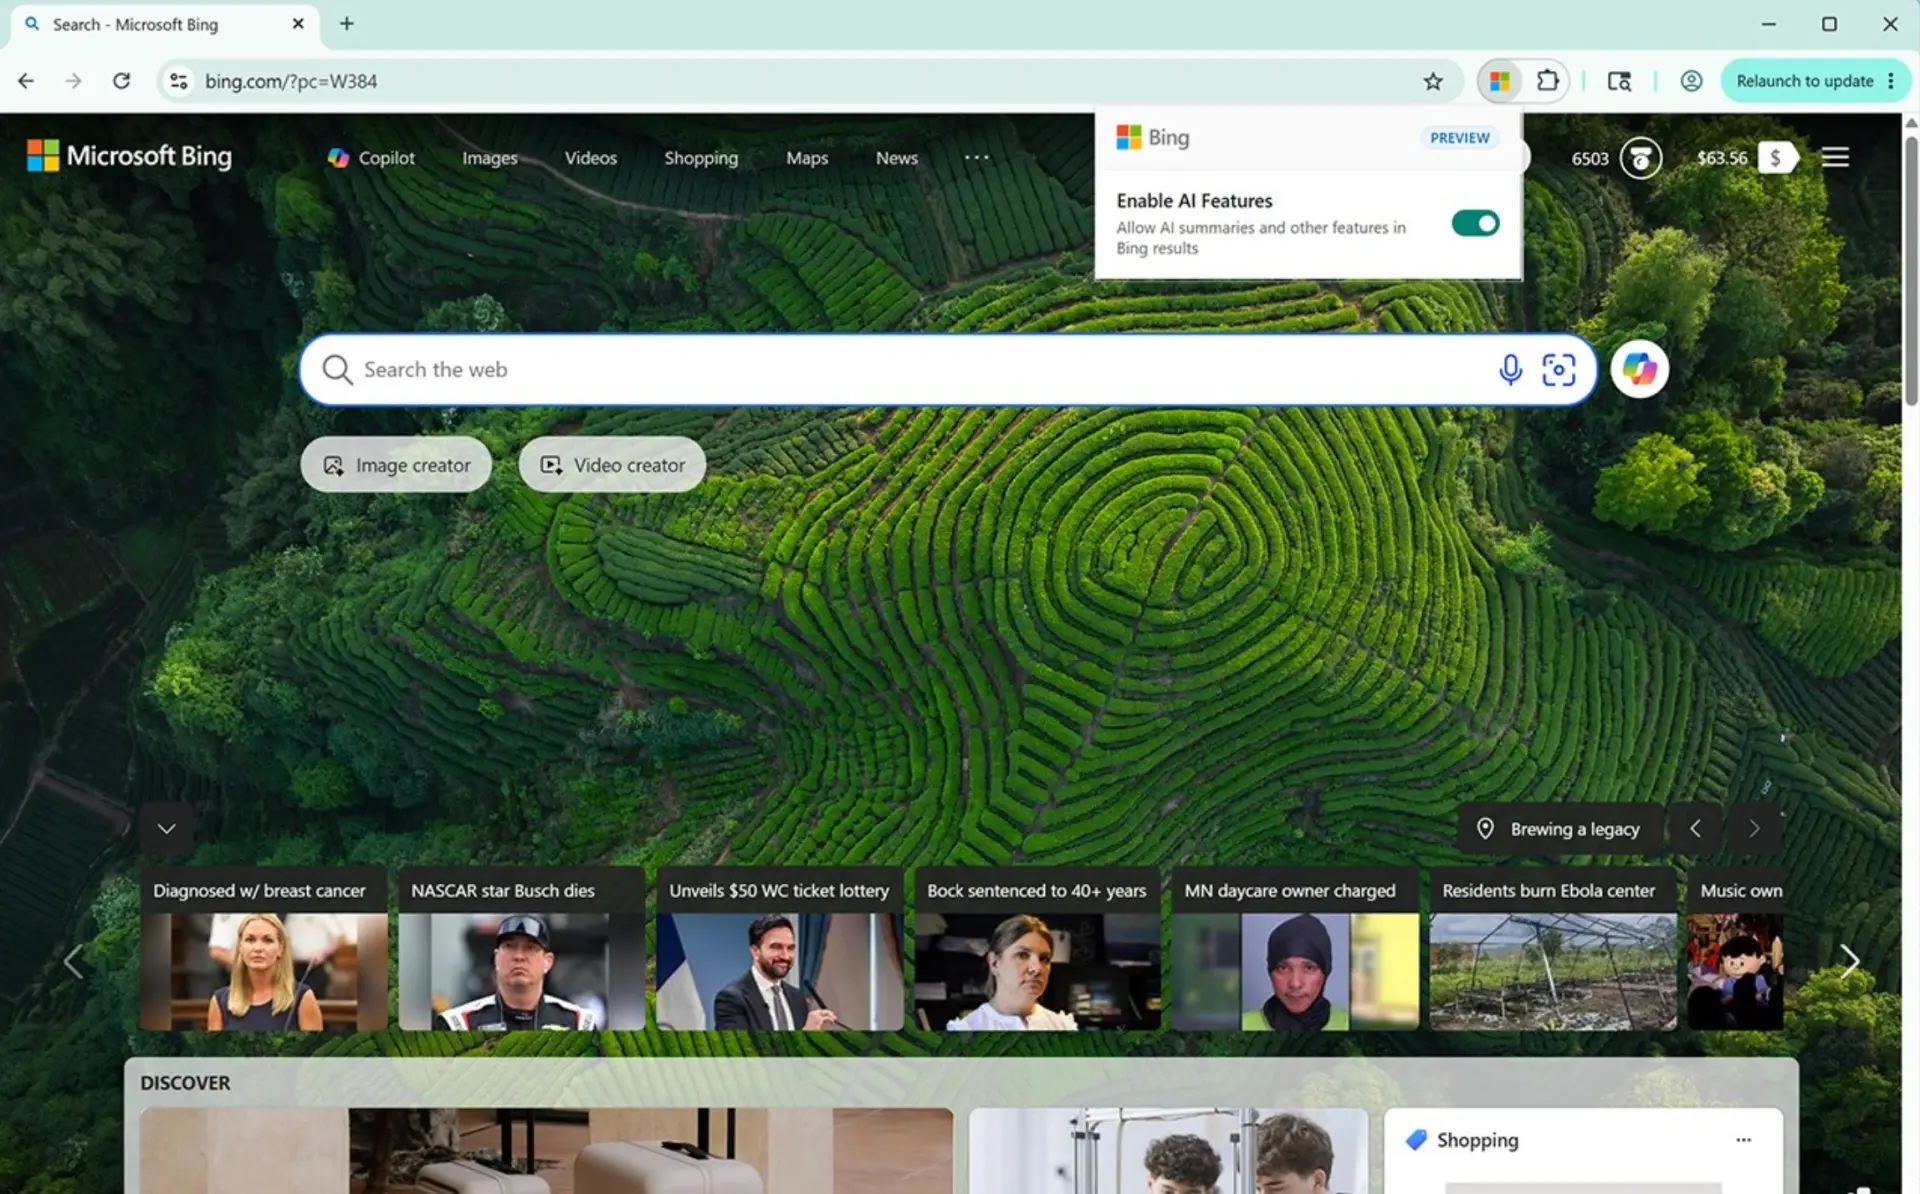
用户可通过两种方式使用 Bing 的传统搜索结果。Microsoft Bing AI Search Choice 扩展提供一键开关,启用后所有 Bing 搜索将自动应用偏好设置。另一种方法是直接在查询语句中添加 -ai 操作符,如搜索 “best laptops 2026 -ai” 可获得纯文本结果。
安装扩展虽能便捷管理 AI 功能,但同时触发 Bing 成为浏览器的默认搜索引擎。对于仅想调整 AI 选项而不愿更改搜索引擎的用户而言,这一强制性要求造成困扰。微软本可在 Bing 设置页面内置开关,或通过搜索结果页直链入口简化操作流程。
Google 近期因强制绑定 AI 功能与传统搜索遭批评,后澄清学校用户可单独配置 AI 服务权限,但仍无法直接在搜索界面禁用 AI 预览。相比之下,微软提供的解决方案为用户保留了更明确的自主控制权。
via Neowin
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论
2026-11-12 14:01:42
微软在Entra ID服务中推出了名为”硬删除保护”的新安全功能,当前处于公共预览阶段。该功能启用后可锁定已软删除的账户,确保在七天内无法被永久删除,且一旦激活即不可关闭。
正常情况下,Entra ID中的账户删除会进入为期30天的软删除恢复期。硬删除保护功能在此基础上增加了额外约束,防止关键对象在软删除初期被强制永久移除。管理员需具备Backup Administrator角色权限方可启用此功能,系统会通过警告弹窗提醒其不可逆特性。
启用操作需在Azure门户完成,支持批量保护20个同类型对象。若误启用,唯一补救措施是先执行软删除并等待一周自动解除锁定状态。微软说明该机制特别适用于防止误操作或恶意破坏导致的账户丢失风险。
官方文档详细说明了不同场景下的应用规则及例外情况。目前尚未公布正式版本发布日期,建议管理员在测试环境验证后再部署到生产环境。
该功能通过延长数据保留时间窗口提升了容错能力,尤其适合高敏感账户的管理场景。结合零信任架构理念,为企业提供了更深层次的访问控制保护手段。
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论
2026-11-12 12:36:43
微软在 November 月 Patch Tuesday 推送的 Windows 11 更新 KB5132061 中引入了一项安全改进,可能导致旧版 PowerShell 脚本签名验证失败。
根据 KB5132061 发布说明,微软加强了 PowerShell 脚本签名和签名验证的文本编码验证机制。此前能够通过的脚本,如果包含无效的文本编码,现在可能会被 Windows 拒绝签名。
此更新主要影响包含无效文本编码的脚本,尤其是格式错误的 UTF-8 文件。更新前 Windows 可在解码过程中替换某些非法字符,但现在系统会明确拒绝格式错误的 UTF-8 编码。
运行 Get-AuthenticodeSignature 命令时,受影响脚本可能返回 NotSigned 状态,即使之前已成功签名。尝试使用 Set-AuthenticodeSignature 修复问题文件也可能产生错误提示。
微软已发布支持文档说明处理受影响脚本的方法。建议将脚本保存为带有 BOM(字节顺序标记)的有效 UTF-8 编码,检查内容后重新签名。
为便于批量处理,微软提供了 PowerShell 修复工具。该工具可扫描文件的编码问题并尝试自动修复,同时保留现有签名。但微软警告并非所有脚本都能通过自动方式修复。
此更改不仅限于 Windows 11,微软的指导文档同样涵盖 Windows 10 Enterprise LTSC 2021 以及 Windows Server 2025 等多个服务器版本。
via Neowin
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论
2026-11-12 05:36:25
微软在 November 2026 Patch Tuesday 更新中对 Windows NTLM 协议安全性进行了重要改进,针对一个关键漏洞实施了多层防护机制。
该漏洞属于严重级别,攻击者可通过 Windows Remote Procedure Call Runtime 中加密签名验证不当的问题,实现远程代码执行。Microsoft 通过分阶段推进 NTLM 消息签名来应对这一威胁。

Phase 1 已于 2026 年 11 月 10 日开始实施。此时 Windows 客户端默认对所有连接提供 NTLM 签名服务,而服务器端同时接受已签名和未签名的客户端请求。系统将记录未使用 NTLM 签名的客户端事件以供 IT 管理员追踪。
Phase 2 计划于 2027 年 5 月启动,执行力度更为严格。Windows Server 将默认要求 NTLM 签名,不支持签名的客户端将被 “secure servers” 拒绝。微软强调所有支持的 Windows Server 版本均具备 NTLM 签名能力,此次为分阶段强制策略而非新功能引入。
guest 账户连接因”无实际特权”而不受此变更影响,强制其签名无法提升组织的网络安全态势。官方还提供了详细的技术文档说明管理员应监控的审计事件、新增注册表键及其可用值等信息。微软亦表示可能在未来某个时间点移除相关注册表键。
via Neowin
©2026 WinDiscover WinDiscover | 阅读原文 | 添加评论


